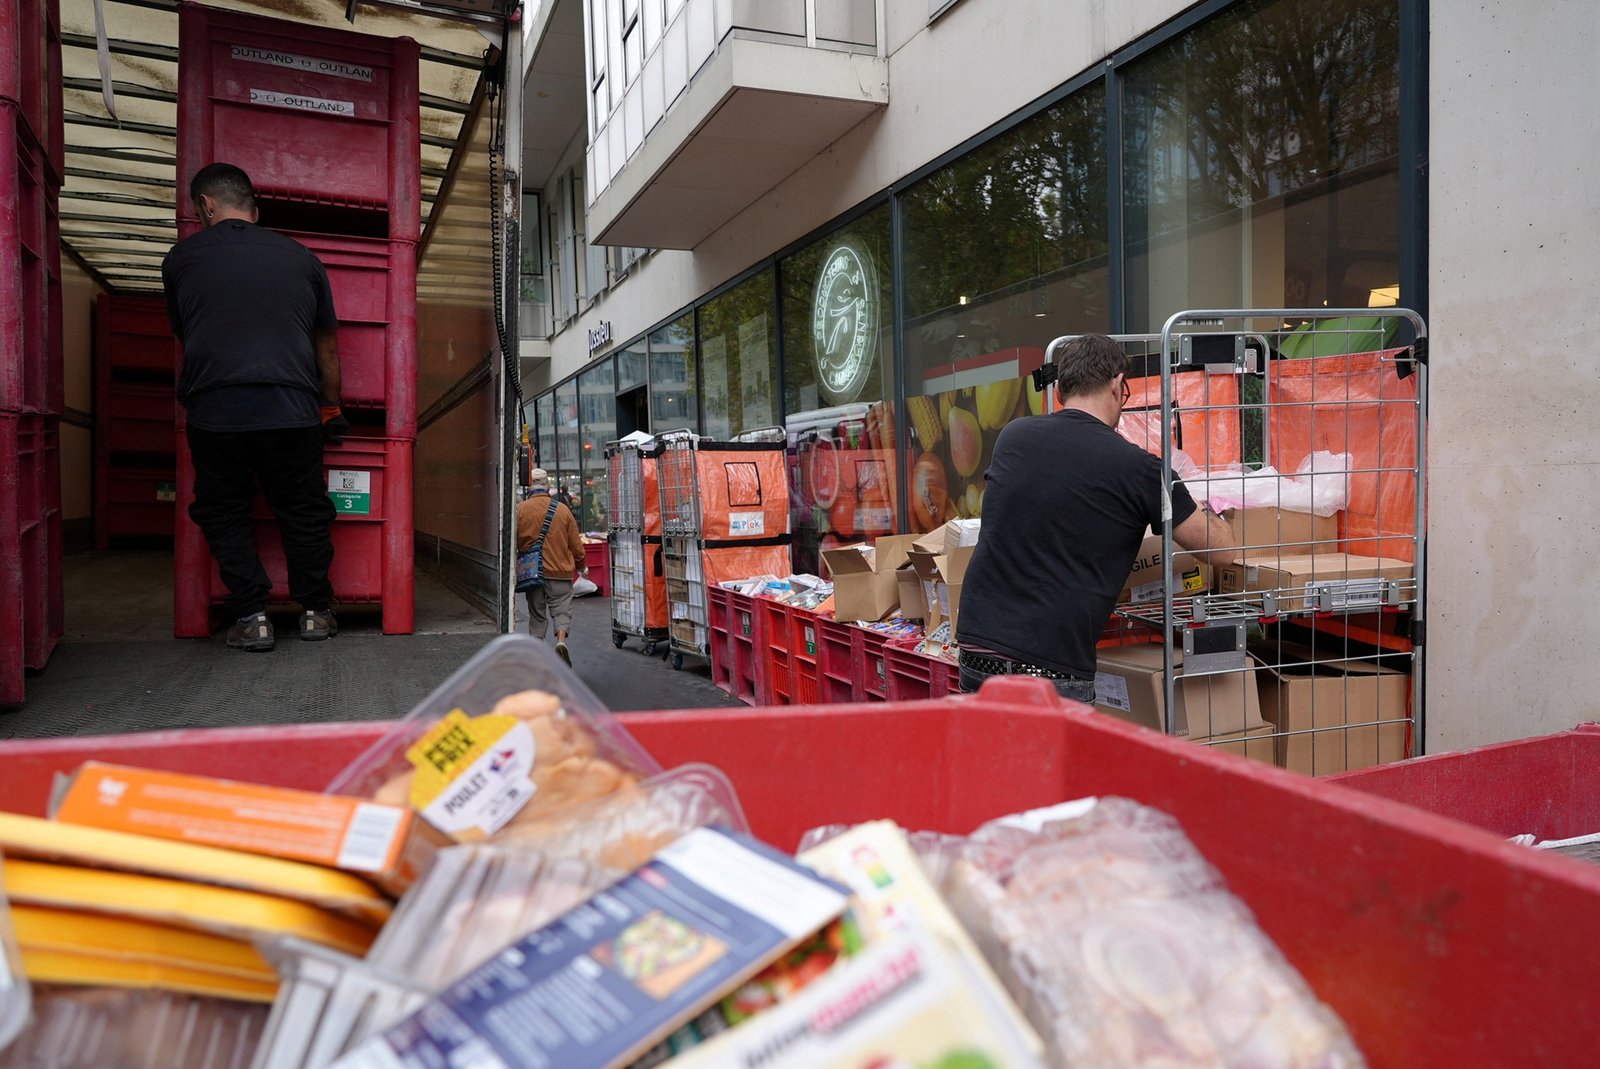
Uma caçada intensiva por <b>hackers</b> está em andamento na França após um ataque cibernético massivo que comprometeu os <b>sistemas de refrigeração</b> de centenas de supermercados em todo o país. O incidente, que veio à tona nesta terça-feira, 13 de agosto, expôs a alarmante vulnerabilidade de infraestruturas conectadas, resultando no descarte de grandes quantidades de alimentos perecíveis. Funcionários de estabelecimentos em Paris foram vistos descartando carne estragada e produtos congelados em contêineres de lixo, evidenciando o prejuízo direto e imediato. Este evento, que afetou pelo menos 350 supermercados, levanta sérias questões sobre a segurança cibernética de cadeias de suprimentos vitais e a resiliência de sistemas digitais que suportam operações essenciais.
O Ataque Cibernético e Suas Consequências Imediatas
Alcance e Impacto nos Supermercados
O ataque cibernético direcionado aos sistemas de refrigeração alterou manualmente as temperaturas de geladeiras e freezers em diversas redes de supermercados francesas, como Carrefour, Monoprix, Intermarché e Coopérative U. Embora os 350 supermercados afetados representem uma pequena fração do total no país, o impacto foi significativo, levando ao descarte de estoques inteiros de produtos perecíveis, incluindo carne e congelados, devido à quebra da cadeia de frio. Este cenário de perdas substanciais mobilizou investigadores franceses a buscarem os responsáveis por esta ação, que, por sua natureza, não parece ter um objetivo financeiro direto ou político claro.
Mistério por Trás da Ausência de Reivindicação
A ausência de uma reivindicação de responsabilidade ou de um pedido de resgate é um dos aspectos mais intrigantes do ataque, conforme relatado por fontes com conhecimento da investigação. Grupos de hackers geralmente buscam monetizar seus ataques rapidamente através de resgates ou reivindicam autoria para fins políticos ou de reconhecimento. A falta dessas características neste incidente sugere uma motivação atípica, complicando a tarefa dos investigadores em identificar os perpetradores e compreender seus objetivos. Paralelamente, a rede de supermercados holandesa Ahold Delhaize enfrentou um incidente de segurança digital separado, que interrompeu seus serviços online, embora as autoridades holandesas tenham afirmado não haver conexão entre os dois eventos.
Vulnerabilidades Técnicas e Software Desatualizado
Falhas no Firmware e Recomendações da Indústria
A agência de segurança eletrônica da França apontou que a violação afetou refrigeradores que operavam com software de empresas como a dinamarquesa Danfoss, além de programas das empresas Copeland e Dixell. A Danfoss, em comunicado emitido antes do incidente, havia alertado que muitas das unidades afetadas haviam chegado ao “fim da vida útil” e não recebiam mais atualizações de software ou segurança, ou estavam “operando com firmware desatualizado”. A empresa reiterou sua recomendação para que os clientes mantenham os sistemas compatíveis atualizados com o firmware mais recente e migrem sistemas legados para soluções de geração atual. As graves vulnerabilidades em versões mais antigas do firmware da Danfoss já eram conhecidas há meses, com a empresa de segurança Claroty detalhando, em 9 de agosto, falhas corrigidas no controlador Danfoss AK-SM 800A que poderiam permitir que invasores contornassem a autenticação e executassem ordens em dispositivos comprometidos.
“Higiene Cibernética Básica” e a Facilidade do Ataque
Especialistas em segurança digital sugerem que o ataque pode ter sido relativamente simples de executar. Ken Munro, sócio da Pen Test Partners, uma empresa de segurança britânica, descreveu o incidente como um resultado da falta de “higiene cibernética básica”. Segundo ele, a falha em adotar as atualizações da Danfoss e a exposição das interfaces dos dispositivos à internet criaram uma vulnerabilidade que os invasores exploraram como se estivessem “empurrando uma porta aberta”. Munro especulou que a facilidade e a ausência de um pedido de resgate poderiam indicar que o ataque foi obra de “crianças brincando” ou de indivíduos com pouca compreensão das possíveis perdas comerciais. Ele questionou o motivo pelo qual um ator estatal afetaria apenas um subconjunto de refrigeradores franceses quando há muitos outros países com sistemas semelhantes conectados à internet.
Investigações e o Cenário Pós-Ataque
A Persistência do Risco
A investigação francesa prossegue para determinar a identidade dos hackers e as motivações por trás do ataque, que causou prejuízos significativos à indústria varejista de alimentos. O problema, no entanto, persiste, pois muitas unidades de refrigeração vulneráveis continuam acessíveis pela internet. Um levantamento utilizando o serviço de varredura Shodan revelou que pelo menos 4.500 interfaces da Danfoss ainda estavam visíveis na internet. Embora não tenha sido possível determinar quantas delas executavam software vulnerável, a empresa francesa de varredura Onyphe indicou que apenas uma pequena minoria dos dispositivos parecia estar utilizando a versão mais recente do software, deixando as versões desatualizadas e suscetíveis a ataques “amplamente presentes entre as interfaces acessíveis ao público”. Este cenário sublinha o desafio contínuo de garantir a segurança de dispositivos conectados e a necessidade de as empresas priorizarem as atualizações de segurança para evitar futuros incidentes.
Conclusão
O incidente dos supermercados franceses serve como um alerta contundente sobre as deficiências na segurança cibernética de infraestruturas críticas. A facilidade com que os <b>sistemas de refrigeração</b> foram comprometidos, principalmente devido ao uso de software desatualizado e à exposição indevida de interfaces à internet, ressalta a importância de uma “higiene cibernética básica”. Enquanto a busca pelos responsáveis continua e o mistério da motivação permanece, o evento reforça a necessidade urgente de investimentos em atualizações de segurança e na implementação de protocolos robustos para proteger ativos digitais que sustentam serviços essenciais. A resiliência das cadeias de suprimentos e a segurança alimentar dependem diretamente da vigilância contínua contra ameaças cibernéticas em um mundo cada vez mais conectado. Para manter-se informado sobre os desdobramentos de cibersegurança e aprender a proteger seus próprios sistemas, <b>assine nossa newsletter</b> e acesse nosso conteúdo exclusivo sobre as últimas ameaças digitais.
Perguntas Frequentes (FAQ)
<b>1. Quais supermercados foram afetados pelo ataque cibernético na França?</b><br>Pelo menos 350 supermercados, incluindo grandes redes como Carrefour, Monoprix, Intermarché e Coopérative U, tiveram seus sistemas de refrigeração comprometidos.
<b>2. Qual foi a principal causa apontada para a vulnerabilidade dos sistemas de refrigeração?</b><br>A principal causa foi o uso de software desatualizado, muitas vezes em unidades que já haviam chegado ao "fim da vida útil" e não recebiam mais atualizações de segurança, além da exposição de interfaces de dispositivos à internet.
<b>3. Por que os hackers não reivindicaram a autoria do ataque ou pediram resgate?</b><br>A ausência de uma reivindicação de responsabilidade ou pedido de resgate intrigou os investigadores. Especialistas sugerem que isso pode indicar um ataque menos sofisticado, possivelmente realizado por indivíduos com pouca compreensão das perdas comerciais potenciais, ou por motivos não monetários/políticos claros.
Fonte: https://www.infomoney.com.br